Qué es una arquitectura headless y por qué cada vez más sitios la usan
Si has cotizado un sitio web últimamente, es posible que hayas escuchado el término “headless” (literalmente “sin cabeza”, en inglés) y te haya sonado más confuso que útil. La idea detrás es en realidad bastante simple una vez que se explica bien, y entenderla te ayuda a evaluar mejor qué te están ofreciendo.
Cómo funciona un sitio “tradicional”
La mayoría de los sitios web —incluyendo la mayoría de los hechos en WordPress, la plataforma más usada del mundo— funcionan de forma “todo junto”: el mismo sistema que guarda tu contenido (textos, imágenes, entradas de blog) es también el que arma visualmente la página que ve el visitante, cada vez que alguien entra. Es como una cocina donde el mismo lugar donde se guardan los ingredientes es también donde se cocina y se sirve el plato, todo en el mismo espacio, en el momento en que llega el comensal.
Esto funciona bien para la mayoría de los casos, pero tiene un límite: el sistema que guarda el contenido y el que lo muestra están fuertemente pegados entre sí. Si alguien encuentra una falla de seguridad en la parte que arma la página, esa misma falla puede darle acceso a donde vive todo tu contenido.
Qué cambia con headless
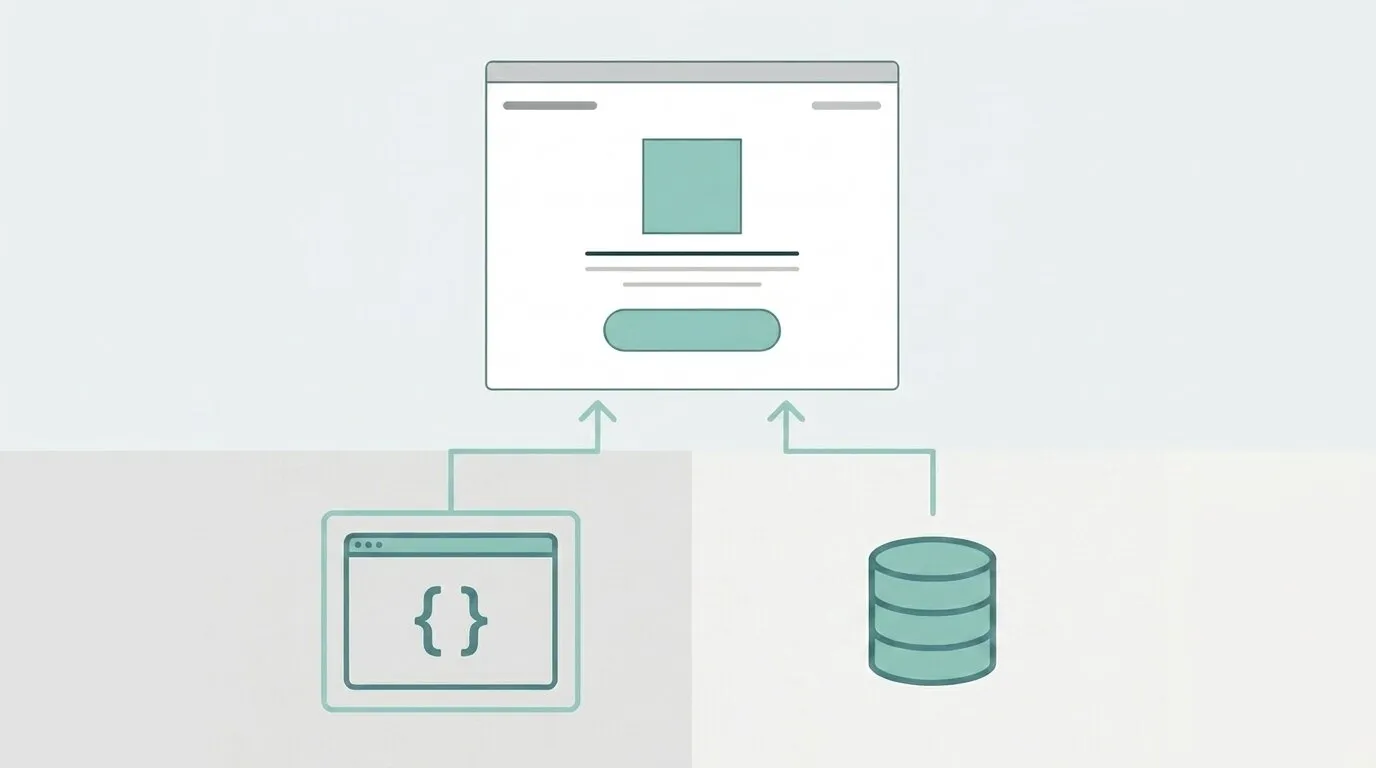
En una arquitectura headless, se separan dos partes que normalmente van juntas: por un lado está el “backend” (el lugar donde se guarda y administra el contenido —en nuestro caso, seguimos usando WordPress solo para esto—), y por otro lado está el “frontend” (la parte que efectivamente arma y muestra la página al visitante, construida con otra tecnología, en nuestro caso Astro).
Estas dos partes se comunican a través de lo que se llama una “API” —básicamente, un canal de comunicación controlado y limitado, donde el frontend le pide al backend “dame el contenido de este artículo” y el backend responde solo con esos datos, nada más—. Es como si la cocina (donde se preparan los ingredientes) estuviera en un edificio aparte del comedor (donde se sirve al público), y solo se comunicaran a través de una ventanilla controlada.
Por qué esto es más seguro
Cuando alguien visita tu sitio con arquitectura headless, en ningún momento está tocando directamente el sistema de WordPress donde vive tu contenido —solo está viendo una versión ya armada, servida desde el frontend—. El panel de administración de WordPress puede quedar completamente aislado, con su propia dirección web, sus propias protecciones (verificación en dos pasos, bloqueo de accesos no autorizados), y sin ninguna conexión visible desde el sitio público.
Esto reduce enormemente lo que en seguridad se llama la “superficie de ataque” —básicamente, la cantidad de puntos por donde alguien podría intentar entrar sin permiso—. Si un atacante ni siquiera puede identificar dónde está el panel de administración desde el sitio público, ya es un obstáculo importante menos que superar.
Por qué esto suele ser más rápido
En un sitio tradicional, cada vez que alguien visita una página, el sistema tiene que “armarla” de nuevo en ese momento, consultando la base de datos y ejecutando código en tiempo real. En una arquitectura headless bien implementada, muchas páginas ya vienen pre-armadas de antemano (algo llamado “generación estática”), por lo que se entregan casi instantáneamente al visitante, sin tener que reconstruirlas cada vez. El resultado práctico es un sitio que carga más rápido, lo cual —como vimos en un artículo anterior— también beneficia tu posicionamiento en Google.
¿Tiene desventajas?
Sí, y vale la pena mencionarlas para tener una visión completa. Una arquitectura headless es más compleja de construir que un sitio tradicional: requiere más trabajo técnico inicial, porque en vez de un solo sistema hay que coordinar dos (el backend y el frontend) y la comunicación entre ambos. Para un sitio muy simple, de una sola página y sin necesidad de actualizaciones frecuentes, puede ser una complejidad innecesaria.
Donde sí se nota la diferencia es en sitios que van a crecer, que necesitan actualizarse seguido, o donde la seguridad y la velocidad son prioridades reales del negocio —no solo un “nice to have”.
En resumen
Headless no es una moda ni una palabra de marketing vacía: es separar “dónde vive tu contenido” de “cómo se muestra al público”, y esa separación trae beneficios concretos y medibles en seguridad y velocidad, a cambio de mayor complejidad inicial de construcción.
En BioCapa usamos esta arquitectura como base para nuestros proyectos —WordPress headless como backend, Astro como frontend— precisamente porque creemos que esa complejidad inicial vale la pena cuando se traduce en un sitio más rápido y más difícil de comprometer para quien intente atacarlo.